Wir stellen vor: Das Threat Hunting-Kochbuch!

Security

Willkommen, ihr kochbegeisterten Bedrohungsjäger! Wir freuen uns, heute die Veröffentlichung unseres Threat Hunting-Kochbuchs bekannt zu geben: Mit diesem Praxisleitfaden könnt ihr euer Analyse-Repertoire für die Bedrohungssuche aufbauen, erweitern und zur Anwendung bringen. In dieser Küche sind Daten die Hauptzutat!

Der nächste Schritt in eurer Threat Hunting-Entwicklung

Dieses Buch basiert auf der Arbeit Dutzender Experten bei Splunk und wurde von den Mitentwicklern des PEAK-Frameworks für die Bedrohungssuche verfasst. Es soll euch helfen, den nächsten Schritt eurer Threat Hunting-Entwicklung zu gehen, indem es den oft schwer greifbaren „Analyse“-Schritt in eurem Workflow beleuchtet. Das Buch strukturiert die Threat Hunting-Methoden übersichtlich in Kategorien wie „Suchen und Filtern“, „Sortieren und Stapeln“, „Clustering”, „Gruppieren“ etc. in einer unterhaltsamen Publikation in Kochbuchstil, die mit Metaphern aus der Küche, Profitipps und Rezepten (für die Bedrohungsjagd) gespickt ist!

Da es so viele Möglichkeiten gibt, eine Bedrohungsjagd zu beginnen, kann die Wahl des besten Ansatzes schwierig sein. Und selbst wenn ihr bewährte Jagdmethoden habt, hindert euch vielleicht gerade das daran, optimale Ergebnisse zu erzielen und den besten Hunting-Ansatz zu wählen.

Das Threat Hunting-Kochbuch bietet nicht nur einen strukturierten Überblick über die wichtigsten Hunting-Methoden, sondern enthält zudem integrierte Anleitungen mit Bezug zu unserer PEAK-Terminologie, um euch bei der Wahl des jeweils optimalen Jagdansatzes zu unterstützen.

Je nach Ansatz bieten wir konkrete Rezepte im Format „Problem – Lösung – Erläuterung“, die euch helfen, die nötigen Grundlagen zu lernen, anzuwenden und zu verstehen, um ein SPL-Meisterkoch zu werden.

Holt euch euer Exemplar von Das Threat Hunting-Kochbuch

Wie wir von PEAK (Gewinner des „SANS Difference Makers Awards“ in der Kategorie „Innovation of the Year“) gelernt haben, ist die Bedrohungsjagd ausschlaggebend für die ständige Erweiterung eures Wissens und damit auch eurer Sicherheit. Durch kreativere und effektivere Jagdmethoden lässt sich dieser Prozess beschleunigen – also wartet nicht länger und legt los!

Ladet euch jetzt eure Ausgabe von Das Threat Hunting-Kochbuch herunter. Bon appétit und Happy Hunting!

Erfahren Sie mehr
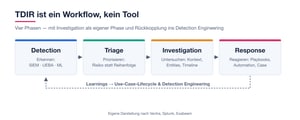
Warum sind viele SOCs noch nicht im TDIR-Modus?
IT-Sicherheit
15 Minuten Lesedauer

Warum sind viele SOCs noch nicht im TDIR-Modus?

Eine Marktanalyse — von der Alert-Flut zum Betriebsmodell
Statt High-Speed nur Leerlauf? Mögliche Gründe langsamer Splunk ES-Bereitstellungen
IT-Sicherheit
9 Minuten Lesedauer

Statt High-Speed nur Leerlauf? Mögliche Gründe langsamer Splunk ES-Bereitstellungen

Was bremst Splunk ES-Bereitstellungen aus? Ein Security TAM beschreibt fünf häufige Fallstricke und zeigt, wie man bessere Ergebnisse erzielt.
SOC, Amore Mio! Wie .italo den Reifegrad seines SOCs erhöht
IT-Sicherheit
4 Minuten Lesedauer

SOC, Amore Mio! Wie .italo den Reifegrad seines SOCs erhöht

Vor Kurzem hatte ich Gelegenheit, mich mit Enrico Maresca, dem CISO von .italo, über die SecOps-Strategie seines Unternehmens zu unterhalten. Dabei kamen wir auch auf praktische Erfahrungen und Best Practices zu sprechen. Enrico berichtete, was beim Vorstand gut ankommt, und ging auf Cyber-Security-Themen sowie Strategien zur Entwicklung von SecOps-Anwendungsfällen ein.