Articles de blog de Splunk
Display Mode
Paginated
Filter
Author
Author URL
Limit
6
Splunk à Cisco Live : bâtir une couche d’intelligence pour des opérations agentiques fiables
À l’occasion de Cisco Live, nous faisons progresser la couche d’intelligence dont les entreprises ont besoin pour exploiter l’IA agentique à grande échelle et en toute confiance.
Splunk Observability + Galileo : combler le fossé de la confiance en l’IA
Conçue pour évaluer, observer et protéger l’IA, la plateforme Galileo vient enrichir le portefeuille d’observabilité de Splunk pour renforcer le cycle de développement des agents.
Se défendre à la vitesse de la machine : Splunk optimise le SOC agentique
Splunk étend les capacités de sécurité agentique au SOC pour aider les équipes à créer des détections, à codifier les procédures, à hiérarchiser les alertes, à analyser les menaces et à amplifier la réponse. Arborescence DOM – Liste de tags
Les 5 choses à savoir pour un déploiement ES réussi
Pourquoi certains déploiements de Splunk Enterprise Security peinent-ils à tenir leurs promesses ? Un TAM spécialiste de la sécurité décrit cinq écueils majeurs et donne des pistes pour obtenir de meilleurs résultats.
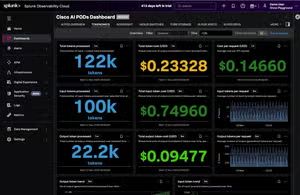
Supervisez la performance des LLM et des agents avec AI Agent Monitoring dans Splunk Observability Cloud
Splunk Observability Cloud accueille AI Infrastructure Monitoring et AI Agent Monitoring pour apporter visibilité et protection à toute votre pile d’IA.
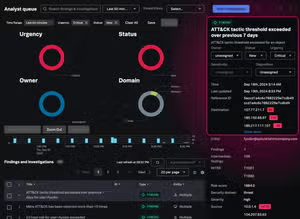
Splunk Enterprise Security Premier est accessible au grand public : la meilleure expérience du secteur pour les analystes
Les équipes de sécurité abattent un travail titanesque malgré des défis d’une ampleur sans précédent. La croissance vertigineuse des volumes de données – due en partie à l’IA, à l’augmentation des coûts et à la complexité opérationnelle – entraîne des lacunes majeures dans la couverture de sécurité. De plus, des workflows fragmentés et des ensembles d’outils incomplets nuisent à l’efficacité des défenseurs. Et enfin, les attaques, de plus en plus basées sur l’IA, gagnent en vitesse, en volume et en sophistication, obligeant les équipes à adopter des outils d’IA pas encore éprouvés pour suivre le rythme.