Sécurité
template
category
category
security
Splunk numéro 1 du classement Fonctionnalités essentielles de la gestion des informations et des événements de sécurité Gartner® 2024
Après avoir reçu en 2024 notre dixième titre de leader du Magic Quadrant™ Gartner® dans la catégorie Gestion des informations et des événements de sécurité (SIEM), nous avons la grande fierté d’annoncer que Splunk a été classé solution SIEM numéro 1 dans les trois scénarios d’utilisation du rapport Fonctionnalités essentielles de la gestion des informations et des événements de sécurité Gartner® 2024.
Top 3 des idées de cadeaux pour les RSSI
Que votre RSSI ait été sage ou non, cette petite liste aidera votre organisation à rester résiliente face aux cybermenaces.
L’Open Cybersecurity Schema Framework (OCSF) prend son envol avec la version 1.0 du schéma
L’Open Cybersecurity Schema Framework (OCSF) célèbre son premier anniversaire en lançant un nouveau schéma de données ouvertes.
Détectez et circonscrivez rapidement les incidents, et rationalisez les workflows de sécurité avec Splunk Enterprise Security 7.1
Splunk Enterprise Security 7.1 offre de nouvelles fonctionnalités pour aider les équipes de sécurité à détecter les comportements suspects en temps réel, à découvrir rapidement l’étendue d’un incident pour réagir avec précision et à optimiser les workflows de sécurité à l’aide de frameworks intégrés.
Le triplé gagnant pour Splunk !
Splunk désigné Leader par Forrester, IDC et Gartner.
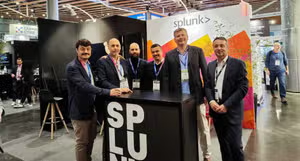
Ce qu’il fallait retenir du FIC 2023
Cette année encore, Splunk était au FIC (Forum International de la Cybersécurité) à Lille. L’occasion de faire le point sur les grands sujets cyber du moment : comment répondre à la massification de la menace? Le cloud est-il synonyme de résilience ? Peut-on résoudre les problèmes de recrutement dans le secteur ?
Utiliser MITRE ATT&CK dans Splunk Security Essentials
Découvrez comment utiliser le framework ATT&CK pour un large éventail de scénarios d’utilisation et pour répondre à de nombreuses questions dans Splunk Security Essentials (SSE).
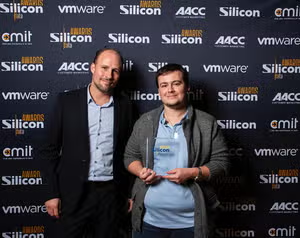
Splunk et Carrefour remportent l'Or au Silicon Data Awards 2022
Le jeudi 20 octobre dernier, le projet de Carrefour, qui utilise la plateforme Splunk Cloud pour répondre 3 fois plus vite aux menaces de cybersécurité, était récompensé d’un prix Or dans la catégorie Cybersécurité des tout premiers Silicon Data Awards. Découvrez pourquoi.
Magic Quadrant Gartner 2022 pour le SIEM : Splunk désigné leader pour la 9e année consécutive
Splunk a été désigné leader du Magic Quadrant de Gartner 2022 dans la catégorie "Gestion des informations et des événements de sécurité" (SIEM). C’est la neuvième année consécutive que Splunk figure dans le Quadrant des leaders.